01
Präfixangaben abgleichen
Verwenden Sie entweder CIDR oder eine IP mit separater Maske. Sind beide Angaben vorhanden, müssen sie dieselbe Präfixlänge ergeben.
- Ohne Präfix wird weder eine Netzklasse noch /24 oder /64 angenommen.
IP- und Subnetztools
IP mit CIDR eingeben oder Präfix beziehungsweise IPv4-Maske separat angeben. Der vollständige Bereich bleibt vom Hostbereich unterscheidbar.
Bei CIDR leer lassen oder einen gleichwertigen Wert angeben. Eine reine IP benötigt etwa 24, /24 oder 255.255.255.0.
Übliche IPv4-Hosts: Bei /0–/30 entfallen Netz- und gerichtete Broadcast-Adresse. Die Zahl beschreibt eine Rechenregel, keine geprüfte Verfügbarkeit.
Für die Netzadresse wurden die Hostbits gelöscht. Ihre Eingabe bleibt erhalten.
Die Berechnung erfolgt in diesem Browser. Eingegebene Adressen werden weder abgefragt noch übertragen.
IPv6 zeigt immer den gesamten Bereich und die Gesamtzahl. Die IPv4-Hostregel gilt hier nicht.
192.168.1.0/24 · insgesamt 256 Adressen
Der Subnetzrechner hilft beim Abgleich einer Schnittstellenadresse mit ihrem Netz. Bei 192.168.1.130/26 beginnt das Netz bei .128, obwohl die eingegebene Adresse auf .130 endet.
Für eine Route zählt der gesamte abgedeckte Bereich. Für herkömmliche IPv4-Hosts werden dagegen meist zwei Randadressen abgezogen. Prüfen Sie die Zählweise, bevor Sie einen Wert in Ihre Dokumentation übernehmen.
Netzgrenzen und Zählregeln bleiben nachvollziehbar.
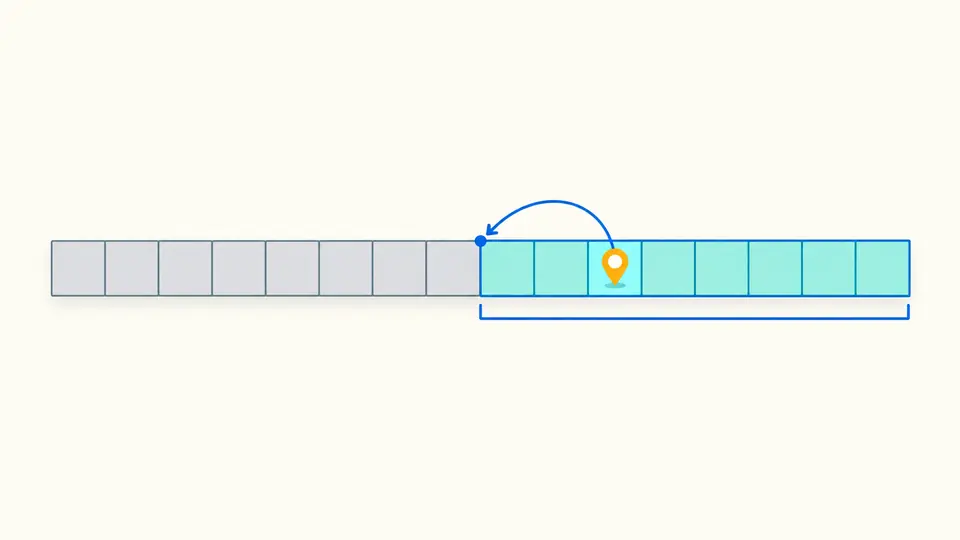
Der Subnetzrechner zeigt die ursprüngliche Adresse neben dem abgeleiteten Netz. 192.168.1.130/26 gehört zum Bereich .128 bis .191. Die Eingabe wird dabei weder auf .128 gesetzt noch als Beginn des Bereichs missverstanden.
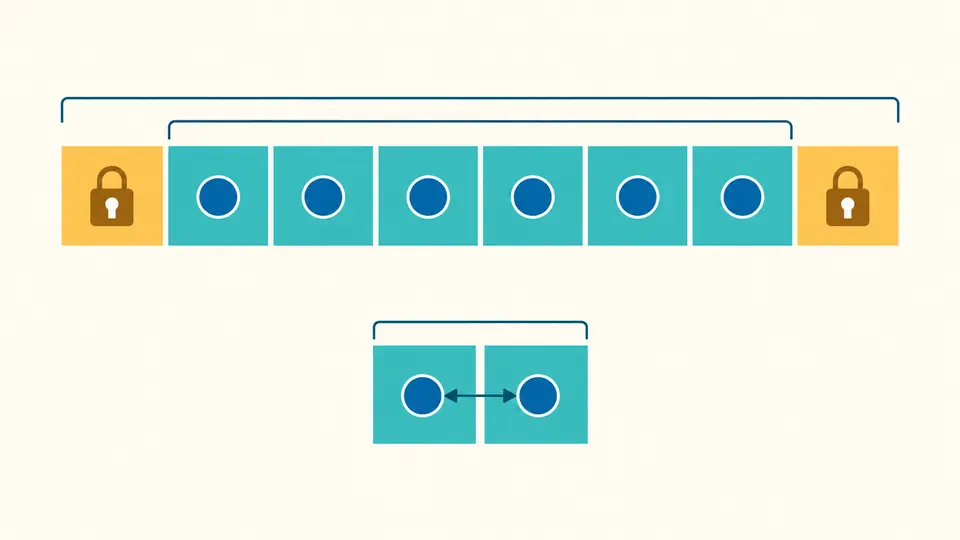
In einem üblichen IPv4-Netz mit acht Adressen bleiben Anfang und Ende reserviert. Bei einer /31-Punkt-zu-Punkt-Verbindung sind beide Adressen Endpunkte. Die angezeigte Regel erklärt, warum hier nicht zwei abgezogen werden.
Verwenden Sie entweder CIDR oder eine IP mit separater Maske. Sind beide Angaben vorhanden, müssen sie dieselbe Präfixlänge ergeben.
Übliche Hosts zeigt den IPv4-Hostbereich. Alle Adressen eignet sich zur Prüfung der vollständigen Regelabdeckung. Bei IPv6 ist diese IPv4-Auswahl deaktiviert.
Die Automatik wartet nach der letzten Änderung 350 ms. Nach dem Abschalten erscheinen die Berechnungsschaltfläche und die manuelle Bedienung per Strg/Cmd + Enter.
Der CIDR-Rechner verarbeitet IPv4 /0–/32 und IPv6 /0–/128. Komprimierte IPv6-Adressen und eingebettete IPv4-Enden sind erlaubt. Eine solche IPv6-Adresse bleibt auch bei der Berechnung Teil des IPv6-Adressraums.
Aus 255.255.255.192 ergibt sich /26; die Wildcard-Maske lautet 0.0.0.63. Umgekehrt erzeugt das Präfix beide Masken. Nicht zusammenhängende Masken werden abgewiesen, statt sie in eine scheinbar passende Präfixlänge umzudeuten.
Die Kapazität ergibt sich direkt aus den Hostbits. Auch 2^128 bei IPv6 /0 bleibt exakt, ohne einzelne Adressen zu erzeugen. Der JSON-Export verwendet Zeichenketten, damit andere Programme die große Zahl nicht unbemerkt runden.
Die Zahl nach dem Schrägstrich ist die Anzahl der Netzbits. IPv4 /24 entspricht 255.255.255.0; die verbleibenden acht Bits ergeben 256 Adressen. Hier können Sie beide Schreibweisen verwenden und auf Übereinstimmung prüfen.
Bei herkömmlichen IPv4-Netzen bis /30 werden die Netzadresse und die gerichtete Broadcast-Adresse reserviert. Für die gesamte Abdeckung einer Route wählen Sie Alle Adressen. /31 und /32 haben eigene Regeln; IPv6 folgt dieser Subtraktion nicht.
Sie ist die bitweise Umkehrung der Subnetzmaske. Bei /24 wird aus 255.255.255.0 die Wildcard-Maske 0.0.0.255. Solche Werte werden etwa in IPv4-ACLs benutzt. Das Werkzeug gibt sie aus, akzeptiert sie aber nicht anstelle einer Netzmaske.
Ein /30 enthält vier Adressen, davon nach üblicher IPv4-Regel zwei Hosts. Ein /31 enthält nur zwei Adressen; auf einem Punkt-zu-Punkt-Link sind beide Endpunkte. Das Ergebnis nennt diese Voraussetzung ausdrücklich und weist keinen gerichteten Broadcast aus.
/32 enthält genau eine IPv4-Adresse und wird beispielsweise für eine Hostroute verwendet. Es gibt keinen separaten Hostteil und keinen zusätzlichen Abzug von zwei Adressen. Die tatsächliche Erreichbarkeit wird mit dieser Berechnung nicht geprüft.
Noch eine Frage?
Mit dem Subnetzrechner prüfen Sie Netzgrenze und Zählweise zusammen. Kopieren oder speichern Sie anschließend das aktuelle Ergebnis.